

3 Tage vor
Viele setzen Cache-Control: no-cache, wenn sie „nicht speichern“ meinen. Genau dann speichert der Browser die Antwort trotzdem.
Ein Cache ist eine gespeicherte Kopie einer HTTP-Antwort, die wiederverwendet wird, statt sie jedes Mal neu vom Server zu laden. Ob und wie lange eine gespeicherte Kopie wiederverwendet werden darf, steuert der Server über den Header Cache-Control in der Antwort selbst. Wer no-cache falsch versteht, verschickt versehentlich vertrauliche Daten in Caches – oder wundert sich, dass die Rückfrage trotzdem kommt.
no-cache heißt nicht „nicht speichern“, sondern „vor jeder Wiederverwendung beim Server validieren“. Die Antwort darf also im Cache liegen. Bevor der Browser sie erneut anzeigt, muss er aber beim Server nachfragen, ob sie sich verändert hat.
Konkret läuft diese Nachfrage als bedingter Request: Der Browser sendet einen gespeicherten ETag – einen vom Server vergebenen Prüfwert für eine Darstellung – im Header If-None-Match mit. Ist die Ressource unverändert, antwortet der Server nur mit 304 Not Modified und leerem Body. Der Browser nutzt dann seine gespeicherte Kopie weiter. Eine HTML-Seite mit no-cache und ETag bleibt so immer aktuell, während nur wenige Bytes über die Leitung gehen. Wer dagegen aktuelle Daten ohne Rückfrage zulassen will, setzt max-age=N: Dann darf der Cache die Antwort N Sekunden lang ausliefern, ohne zu fragen.
Verwechselt wird no-cache vor allem mit no-store. Letzteres verbietet jede Speicherung und gehört zu persönlichen Daten wie Bankauszügen oder Sitzungsdaten. no-cache hält eine Seite dagegen aktuell, ohne sie jedes Mal komplett neu zu laden – ein Geschwindigkeitsgewinn, kein Nachteil.
no-cache ist nicht „nicht speichern“, sondern „speichern, aber vorher fragen“. Wer nichts gespeichert haben will, schreibt no-store.
📌 Cache-Control · no-cache · no-store
📚 Webentwicklung von Grund auf · Tag 3 von 30
#webdev #HTTP #backend #performance
3 Tage vor
Viele denken, der Browser hole jede Seite komplett neu vom Server. Dabei ist das zweite Laden einer Seite oft viel schneller – und das liegt selten am schnellen Internet, sondern am Zwischenspeicher.
Viele Einsteiger glauben, der Browser hole jedes Bild und jede Seite komplett neu vom Server. Das klingt plausibel, weil man ja jedes Mal eine Adresse aufruft. Auch verwechselt man den Cache, also den Zwischenspeicher, gern mit dem Cookie, der einen Nutzer bei künftigen Anfragen identifiziert.
Tatsächlich ist ein Cache eine gespeicherte Kopie einer HTTP-Antwort, die wiederverwendet wird, statt sie jedes Mal neu zu laden. Speichern können mehrere Stellen zwischen Browser und Server: der Browser selbst, ein Proxy als Vermittler im Netz und ein CDN, ein Netz aus Servern näher beim Nutzer. Ob und wie lange gespeichert werden darf, steuert der Server über den Header Cache-Control – etwa mit max-age, das die Sekunden ohne Rückfrage festlegt.
Der Irrtum entsteht, weil das Speichern unsichtbar im Hintergrund passiert. Man sieht nur, dass die Seite dargestellt wird, nicht woher sie kommt.
Ein konkretes Beispiel: Beim ersten Laden einer Seite muss jede Ressource vom Ursprungsserver geholt werden. Beim zweiten Besuch sendet der Browser das ETag in If-None-Match zurück; ist die Darstellung unverändert, antwortet der Server mit 304 Not Modified ohne Body – die Seite lädt spürbar schneller.
Woran man es erkennt: In der Netzwerk-Ansicht der Browser-Entwicklerwerkzeuge zeigen manche Einträge statt 200 OK einen 304 Not Modified. Der Server bestätigt damit nur: Die gespeicherte Kopie ist noch gültig.
Cache heißt nicht „Speicher für Nutzerdaten“, sondern „Vorrat an Antworten“. Wer Anfragen ersparen will, steuert das mit Cache-Control – nicht mit Cookies.
📌 Cache-Control · Zwischenspeicher · 304 Not Modified
📚 Webentwicklung von Grund auf · Tag 3 von 30
#HTTP #webdev #performance

3 Monate vor
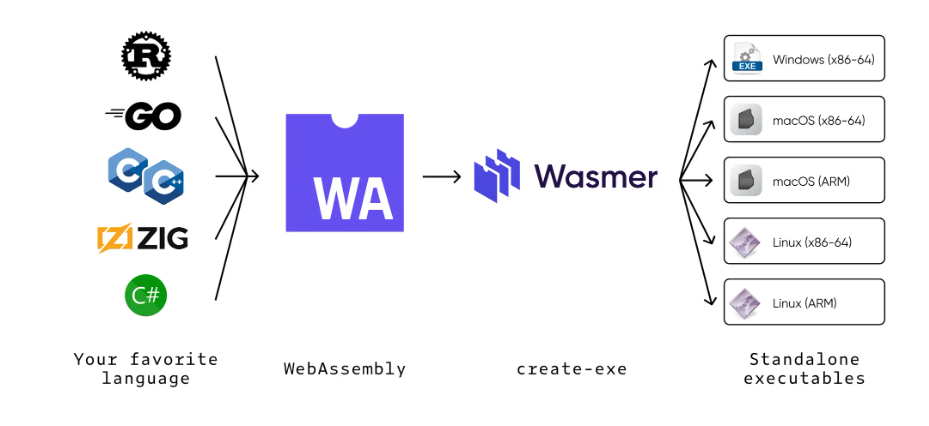
💡 Warum WebAssembly (Wasm) die Zukunft der Softwareentwicklung verändert
JavaScript hat das Web aufgebaut, aber WebAssembly (Wasm) definiert gerade seine Grenzen neu.
🚀Wasm ist kein Ersatz für JavaScript, sondern der Turbo an seiner Seite. Es handelt sich um ein binäres Codeformat, das Code aus performanten Sprachen wie Rust, C++ oder Go mit nahezu nativer Geschwindigkeit direkt im Browser ausführt.
Warum ist das ein Game-Changer?
Brachiale Performance: Perfekt für rechenintensive Aufgaben wie Bildbearbeitung (z. B. Figma, Photoshop Web), 3D-Gaming und KI-Modelle direkt auf dem Client.Maximale Sicherheit: Der Code läuft isoliert in einer sicheren Sandbox im Browser.
Nicht mehr nur im Web: Dank WASI (WebAssembly System Interface) erobert Wasm gerade den Server- und Cloud-Bereich als blitzschnelle, leichtgewichtige Alternative zu Docker-Containern.
Die Ära, in der komplexe Software zwingend installiert werden musste, ist vorbei. Das Web ist die universelle Plattform – angetrieben von WebAssembly.
#WebAssembly #WASM #WebDevelopment #SoftwareEngineering #TechTrends #cloudnative
3 Monate vor
WebAssembly ist die Antwort auf die unangenehmste Frage im Agenten-Bau: Wem gibst du eigentlich exec?
Jeder, der ein Plugin-System für einen LLM-Agenten baut, landet irgendwann an derselben Stelle. Der Kern funktioniert, der Tool-Loop läuft, und dann sollen Erweiterungen dazukommen – von Nutzern, von Kollegen, aus dem Netz. Und plötzlich steht die Frage im Raum, über die in Demos nie gesprochen wird:
Was darf dieser fremde Code auf meinem Rechner eigentlich?
Die ehrliche Antwort lautet bei den meisten Setups: alles. Ein Plugin ist ein Skript, das Skript läuft im selben Prozess wie der Agent, der Agent hat deine API-Keys in der Umgebung, dein Dateisystem unter sich und eine offene Netzverbindung. Zwischen "nützliche Erweiterung" und "Exfiltration deiner Secrets" liegt genau nichts – außer Vertrauen.
Das ist der Punkt, an dem WebAssembly aufhört, ein Browser-Thema zu sein.
WASM IST KEIN SCHNELLERES JAVASCRIPT. ES IST EIN SICHERHEITSMODELL.
Die meiste Aufmerksamkeit für WebAssembly dreht sich um Performance. Interessanter ist aber die Eigenschaft, die WASM von Anfang an mitbringt und die andere Plugin-Formate mühsam nachrüsten müssen: Ein WASM-Modul kann per Konstruktion nichts.
Kein Dateisystem. Kein Netz. Keine Uhr, keine Umgebungsvariablen, keine Syscalls. Ein WASM-Modul sitzt in einem linearen Speicherbereich und hat exakt die Fähigkeiten, die der Host ihm als Funktionen hineinreicht – nicht eine mehr. Der Default ist nicht "großzügig". Der Default ist leer.
Damit dreht sich die Beweislast um. Bei einem nativen Plugin muss man einschränken, was es kann. Bei einem WASM-Plugin muss man erlauben, was es können soll. Ein kleiner Unterschied in der Formulierung – ein sehr großer in der Praxis.
WIE WIR DAS IN SEPP MINI NUTZEN
Ich baue sepp mini: einen leichtgewichtigen, erweiterbaren Agent-Harness in Rust. Eine statische Binary, kein Node, kein Ballast. Ein Agenten-Loop mit Streaming, parallelem Tool-Dispatch und Compaction – nutzbar als TUI, als One-shot-Kommando oder als JSONL-RPC zum Einbetten in andere Programme.
Erweiterbarkeit ist dort in vier Tiers geschichtet, gestuft nach Macht und Isolation:
Tier 1 – Resources: Skills, Prompt-Templates, Themes. Reine Daten, kein Code.
Tier 2 – Hooks: In-process Rhai-Skripte, die den Agent-Loop steuern. Sprach-Sandbox.
Tier 3 – WASM: Plugins aus jeder Sprache, memory-sandboxed via wasmi.
Tier 4 – MCP: Out-of-process-Server als Tool-Quelle, OS-sandboxed.
Je mehr eine Erweiterung darf, desto härter isoliert sie der Kern.
Tier 3 ist die Stelle, an der WebAssembly genau das liefert, was sonst teuer ist: echter Fremdcode ohne echtes Risiko. Ein Plugin deklariert im Manifest seine Capabilities – FsRead, FsWrite, Net, Env, Exec. Der Kern parst das zu einer Policy, der Mensch bestätigt sie, und dann registriert der Host nur die Funktionen, die die Policy erlaubt.
Der entscheidende Satz daran: Ein Plugin ohne Net-Capability bekommt keine Netz-Host-Funktion. Es ist damit nicht "gebeten, nicht ins Netz zu gehen" – es ist nachweislich offline. Es gibt keinen Syscall, den es aufrufen könnte. Der Default ist deny, und deny ist hier keine Konfiguration, sondern eine Abwesenheit.
Dazu kommt: Ein .wasm-Modul ist sprachagnostisch. Rust, Go, TinyGo, C, Zig, AssemblyScript – wer ein Plugin schreiben will, muss nicht meine Sprache lernen, sondern nur mein Interface treffen. Für ein Open-Source-Projekt ist das der Unterschied zwischen einem Ökosystem und einem Monolog.
WAS WASM NICHT LÖST – UND WOFÜR WIR DAS BETRIEBSSYSTEM BRAUCHEN
Ehrlichkeit gehört dazu, sonst wird es Marketing: WASM ist keine Universallösung.
Ein WASM-Modul kann keinen git-Prozess starten, keinen Language-Server sprechen, keine bestehende CLI wrappen. Sobald eine Erweiterung wirklich Prozesse ausführen muss, hilft keine Memory-Sandbox – dann muss die Grenze dorthin, wo sie hart ist: ins Betriebssystem. Genau dafür existiert Tier 4. MCP-Server laufen out-of-process, OS-sandboxed über Landlock unter Linux und Seatbelt (sandbox_init) unter macOS, beides fail-closed, plus Environment-Scrubbing – damit ein Subprozess keine API-Keys erbt, die ihm niemand geben wollte.
Die Architektur-Aussage ist also nicht "WASM für alles". Sie lautet: Die Isolationsmethode folgt der geforderten Macht. Daten brauchen keine Sandbox. Logik braucht eine Memory-Sandbox. Prozesse brauchen das OS. WebAssembly besetzt in dieser Staffelung die mittlere – und aus meiner Sicht wertvollste – Stufe: mächtig genug für echte Logik, isoliert genug, um Fremdcode ohne Bauchschmerzen laufen zu lassen.
WARUM DAS JETZT ZÄHLT
Agenten schreiben Code, führen ihn aus, rufen Tools auf. Das Ökosystem drumherum wächst schneller, als die Sicherheitsmodelle nachgezogen werden. Wir werden in den nächsten Jahren sehr viele Agent-Erweiterungen aus sehr unterschiedlichen Quellen installieren – und die Frage "was darf das eigentlich?" wird von einer Detailfrage zur zentralen Frage.
WebAssembly beantwortet sie mit dem einzigen Default, der skaliert: nichts, bis jemand etwas anderes sagt.
sepp mini ist Open Source, Rust, eine statische Binary, Linux und macOS inklusive Apple Silicon.
https://sepp.kionova.de
Wer selbst an Plugin- oder Sandbox-Architekturen für Agenten arbeitet: Ich bin ernsthaft an Gegenargumenten interessiert. Wo seht ihr die Grenzen des Capability-Ansatzes?
#WebAssembly #WASM #Rust #aiagents #opensource #SoftwareArchitecture
3 Monate vor
KIONOVA® sepp mini
Wir haben das Fundament, das KI-Agenten antreibt, neu gedacht offen und für Entwickler gemacht.
Entwickelt in Rust, liefert sepp mini echte Performance und Sicherheit auf Systemebene: Kein Kontrollverlust, jede Aktion abgesichert.
Mehr erfahren → https://sepp.kionova.de/
Zum Code → https://github.com/Vezir00...
sepp mini — Agent-Harness in Rust · Sandbox by default | KIONOVA®
sepp mini ist ein leichtgewichtiger, erweiterbarer Agent-Harness in Rust: eine statische Binary, Sandbox-by-default, paralleler Tool-Dispatch und Streaming — als TUI, One-shot oder JSONL-RPC.
https://sepp.kionova.de/
3 Monate vor
Node 24 mit nativem TypeScript-Support im Produktionstest, Ergebnis nach einer Woche: Deploy-Pipeline von 6:40 auf 3:05 Minuten, ueber 1.200 Zeilen Bundler- und tsconfig-Ballast geloescht, Cold-Start unveraendert. Einzige Stolperfalle: ein Legacy-Decorator, der doch noch einen Transform brauchte. Fuer neue Services gilt bei uns ab sofort: kein Transpiler mehr. Weniger Toolchain ist auch weniger Angriffsflaeche. #webdev #performance

1 Jahr vor
In einer Zeit, in der Suchmaschinen immer intelligenter werden und Benutzererwartungen stetig steigen, reicht es nicht mehr aus, einfach nur eine schöne Website zu haben. Moderne Websites müssen semantisch strukturiert, technisch optimiert und für alle Nutzer zugänglich sein. Hier kommt die professionelle semantische Web-Analyse von Kionova ins Spiel – ein umfassendes Tool, das Website-Betreibern dabei hilft, ihre Online-Präsenz für die Zukunft des Webs zu optimieren.
Was ist semantische Web-Analyse?
Semantische Web-Analyse geht weit über traditionelle SEO-Checks hinaus. Sie untersucht, wie gut eine Website für moderne Suchmaschinen und assistive Technologien „verständlich“ ist. Dabei wird evaluiert, ob die technische Struktur einer Website den aktuellen Web-Standards entspricht und ob sie optimal für semantische Suche optimiert ist.
Die sechs Säulen der modernen Web-Optimierung
Kionovas Analyse-Tool bewertet Websites in sechs kritischen Bereichen, die gemeinsam das Fundament einer zukunftsfähigen Website bilden:
1. Strukturelle Integrität
Die Basis jeder guten Website liegt in ihrer HTML5-Struktur. Das Tool analysiert:
• HTML5-Elemente: Verwendung semantischer Tags wie , , , und
• Überschriftenhierarchie: Logische Strukturierung von H1 bis H6 Tags
• Dokumentgliederung: Klare und nachvollziehbare Inhaltsorganisation
2. Structured Data und Metadaten
Hier wird die „Sprache“ der Website für Suchmaschinen überprüft:
• Schema.org Markup: Strukturierte Daten für bessere Suchergebnisse
• JSON-LD: Moderne Implementierung strukturierter Daten
• Microdata: Alternative Markup-Methoden
• Open Graph: Optimierung für soziale Medien
3. SEO-Grundlagen
Die technischen SEO-Faktoren werden gründlich evaluiert:
• Title-Tags: Optimierung für Suchmaschinen und Nutzer
• Meta-Descriptions: Ansprechende und informative Beschreibungen
• Kanonische URLs: Vermeidung von Duplicate Content
• Mobile Optimierung: Responsive Design und mobile Nutzerfreundlichkeit
4. Barrierefreiheit (Accessibility)
Ein oft übersehener, aber kritischer Aspekt moderner Websites:
• WCAG 2.1 Compliance: Einhaltung internationaler Accessibility-Standards
• Alt-Texte: Beschreibungen für Bilder und Grafiken
• ARIA-Labels: Unterstützung für Screenreader
• Tastaturnavigation: Vollständige Bedienbarkeit ohne Maus
5. Performance und Core Web Vitals
Die technische Leistung der Website im Fokus:
• Core Web Vitals: Google’s offizielle Metriken für Nutzererfahrung
• Mobile-Friendliness: Optimierung für mobile Endgeräte
• Ressourcenoptimierung: Effiziente Ladezeiten und Datenübertragung
6. Sicherheit
Der Schutz von Website und Nutzern:
• Sicherheitsheader: Schutz vor gängigen Web-Vulnerabilities
• SSL/TLS-Zertifikate: Verschlüsselte Datenübertragung
• OWASP Top 10: Schutz vor den häufigsten Sicherheitslücken
• API-Sicherheit: Schutz von Programmierschnittstellen
Warum ist semantische Web-Analyse so wichtig?
Für Suchmaschinen
Moderne Suchmaschinen wie Google nutzen künstliche Intelligenz, um Websites zu verstehen. Semantisch strukturierte Websites werden besser interpretiert und häufig höher gerankt. Rich Snippets und erweiterte Suchergebnisse sind nur für Websites verfügbar, die strukturierte Daten korrekt implementiert haben.
Für Nutzer
Eine semantisch optimierte Website bietet:
• Bessere Accessibility: Menschen mit Behinderungen können die Website problemlos nutzen
• Schnellere Ladezeiten: Optimierte Performance sorgt für bessere Nutzererfahrung
• Mobile Optimierung: Perfekte Darstellung auf allen Endgeräten
Für Unternehmen
• Höhere Sichtbarkeit: Bessere Rankings in Suchmaschinen
• Rechtliche Sicherheit: Einhaltung von Accessibility-Gesetzen
• Zukunftssicherheit: Vorbereitung auf kommende Web-Standards
Der Weg zur optimalen Website
Das Tool von Kionova bietet nicht nur eine Analyse, sondern auch professionelle Beratung zur Umsetzung der Verbesserungen. Die Kombination aus automatisierter Bewertung und Experten-Consulting ermöglicht es Website-Betreibern, ihre Online-Präsenz systematisch zu optimieren.
Investition in die digitale Zukunft
Die semantische Web-Analyse ist mehr als nur ein technisches Tool – sie ist eine Investition in die digitale Zukunft eines Unternehmens. In einer Zeit, in der die Konkurrenz um Online-Aufmerksamkeit immer härter wird, können technisch perfekt optimierte Websites den entscheidenden Unterschied machen.
Websites, die heute schon die Standards von morgen erfüllen, werden langfristig erfolgreicher sein. Die professionelle semantische Web-Analyse von Kionova bietet den notwendigen Einblick und die Expertise, um diesen Vorsprung zu erreichen.
Die Zukunft des Webs ist semantisch – und die Zeit zu handeln istjetzt.

Abonnieren zum Entsperren
Für 10€ / Monatlich


